RAID / 服务器 / NAS / VMware / ESXi / SQL / Oracle 恢复,7×24小时应急响应
客服服务时间:7 X 24H 求助热线
PRODUCTS
发布时间:2026-10-10
文件突然多出.weax后缀、业务软件无法读取,可能意味着遭遇勒索软件加密。能否恢复,需要结合样本、受损范围和备份情况判断。目前尚未找到可信公开证据证明存在适用于所有 WEAX 样本的通用免费解密器。先隔离感染主机、保护原始数据,再进行副本测试,是降低二次损坏风险的起点。
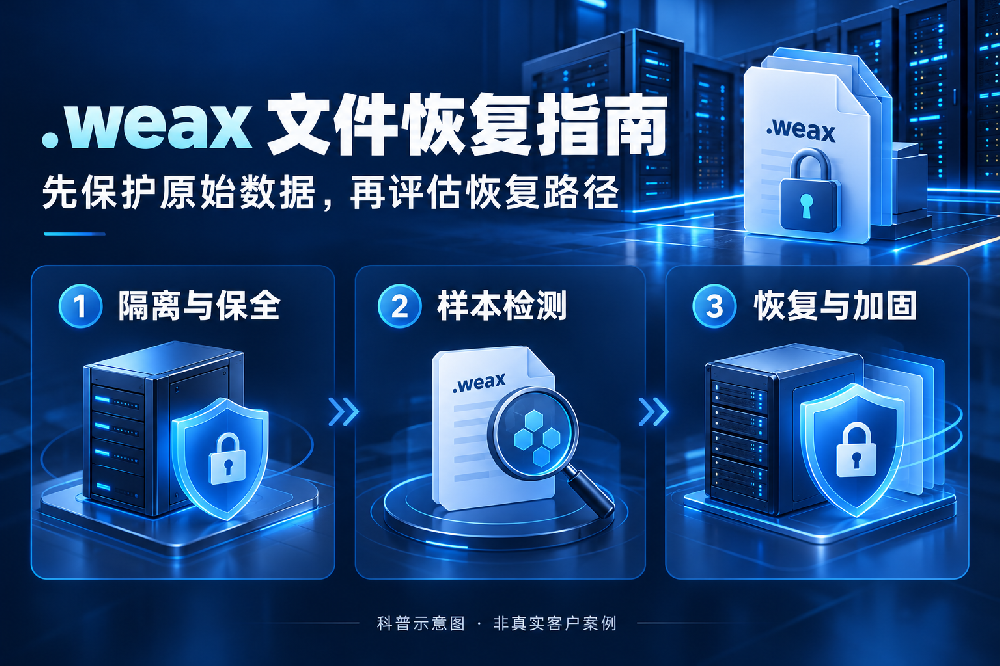
原创科普示意图,非真实客户案例;不代表任何样本的恢复结果。
“.weax勒索病毒”通常是用户根据受损文件后缀形成的称呼。真正需要确认的是:文件是否被加密、对应哪个家族或变种,以及此次事件影响了哪些主机。后缀是识别线索,不是完整的鉴定结论。同样不能只看一张勒索信截图,就确定攻击入口、加密算法或恢复成功率。
据 Seqrite 公开白皮书介绍,Weaxor 与 Mallox 存在重命名关联,其研究分析了针对存在安全薄弱点的 MSSQL 服务器的攻击。该研究可帮助理解相关威胁,但不能证明每一起.weax事件都由数据库端口入侵。企业仍应结合登录记录、告警、远程访问和主机日志排查实际入口。
常见求助场景包括文档、图片、数据库文件无法打开,同时出现勒索说明。删除扩展名只是改变文件名,无法逆转内容加密;清除恶意程序也不等于已经恢复数据。发现异常后,先停用感染主机的共享访问,保留勒索信、加密文件、时间线及日志,避免格式化、反复重装或大量写入原磁盘。
判断方案时,应先问清楚“恢复”的具体含义。下面几种路径依赖的条件不同,不能用一个笼统的“可以解密”代替说明。
路径一:匹配可信公开解密工具
据 Gen 于2024年10月22日发布的 Mallox 研究,相关免费工具针对2023年至2024年初流行的特定变种,所利用的问题约在2024年3月被修复。这一历史能力不能直接推广到.weax样本。应从官方工具页面核对版本、平台与适用条件,在保留原件后评估是否适用,不要反复尝试来历不明的“万能解密器”。
路径二:从干净备份恢复
如果离线备份、不可变备份或历史版本仍然完整,可以先在隔离环境验证,再恢复到完成排查的系统。这是利用未受损副本重建数据,并非破解加密。备份日期、文件完整性和业务系统依赖都需要检查,能看到备份文件不等于可以顺利恢复。
路径三:评估残留数据或文件结构修复
当存在未受影响副本、可用历史导出或部分未损坏数据时,可以评估数据提取与结构修复。是否具备条件必须检查实际文件,不能预设.weax一定属于部分加密。数据库能够提取部分记录,也不意味着全部表、附件和业务关系均已恢复。
付款不能作为恢复保证,攻击者提供的程序也不是可信安全工具。缺乏适用解密方案时,保留加密原件、镜像和事件资料,仍有利于后续重新评估。公开工具信息可以通过 No More Ransom 等可信渠道持续核对,避免把商业广告当作破解公告。
广州捷越网络科技有限公司提供免费的样本测试和24小时在线服务。咨询时先说明业务停摆情况、受损文件类型和现有备份,可以帮助明确测试重点。免费测试用于初步评估恢复条件,不代表所有文件均可解密,也不等于后续全部恢复服务免费。具体样本范围、交付内容与后续服务应事先确认。
不要在公开论坛或陌生网站上传整库、账号密码和客户资料。样本应通过双方确认的渠道传递,并明确用途和保密要求;原始磁盘优先制作镜像,测试与修复在副本上进行。若无法立即取得样本,可先整理清单与截图,避免为“尽快测试”破坏现场。
一份有价值的评估应说明测试了什么、结果能证明什么、哪些问题仍未确认。仅收到“可以做”或一张文件列表截图,不足以判断整批数据能否投入生产。建议按下面的顺序核对:
即使个别样本通过,也应对正式恢复结果分批验收。文件能打开只是基础检查,财务、订单和库存等系统还要由业务人员核对记录及关联关系。先明确验收标准,再安排上线,才能减少“数据回来了、业务仍不可用”的情况。
恢复数据与消除入侵条件需要同时推进。建议把以下工作列入复工检查,而不是仅在服务器上重新安装一款杀毒软件。
遇到.weax文件打不开、服务器业务中断或数据库异常,可以联系广州捷越网络科技有限公司进行免费测试咨询。围绕勒索病毒分析、文件恢复、服务器与数据库恢复及后期安全加固,先明确问题与可用证据,再评估下一步。
咨询前,先保留三类信息
受损文件类型与数量、发现异常的时间、现有备份情况。24小时在线服务便于及时咨询和沟通,不表示承诺24小时内完成恢复;恢复范围与周期以实际检测和双方确认的方案为准。
先保护原始数据,再评估恢复路径;用可验证的结果判断方案。
资料核验日期:2026年10月10日。本文为多来源核验后的原创科普与服务说明,不是通用解密器发布公告;配图不展示客户恢复效果。
编辑说明:贴吧、论坛与商业恢复网站的求助和服务描述用于了解用户关注点;未经独立证实的成功率、客户案例及“已破解”宣传未作为本文事实采用。
Copyright © 2026 JEYUE All Rights Reserved.
13725371968
微信二维码