RAID / 服务器 / NAS / VMware / ESXi / SQL / Oracle 恢复,7×24小时应急响应
客服服务时间:7 X 24H 求助热线
PRODUCTS
发布时间:2026-11-09
如果服务器上的文档突然打不开,文件名多出陌生后缀,目录里还有 RANSOM_NOTE.html,请先隔离受影响设备,保留原文件和勒索信。即使眼下没有可用密钥,完整保留密文也能为之后测试恢复方案留下机会。
本次送检的是一份 HTML 勒索信。可检索的特征包括文件名 RANSOM_NOTE.html、字段 Your personal ID 和 Key ID,以及标题 YOUR COMPANY NETWORK HAS BEEN PENETRATED。现场反馈文件后缀随机,本次材料不足以确定后缀生成规律、病毒家族或加密算法。
信中声称已复制数据,提出试解少量文件,并以 72 小时后涨价施压。是否存在数据外传,需要结合出口流量、云端审计和文件访问日志调查。信中承诺不能作为可恢复的证据。
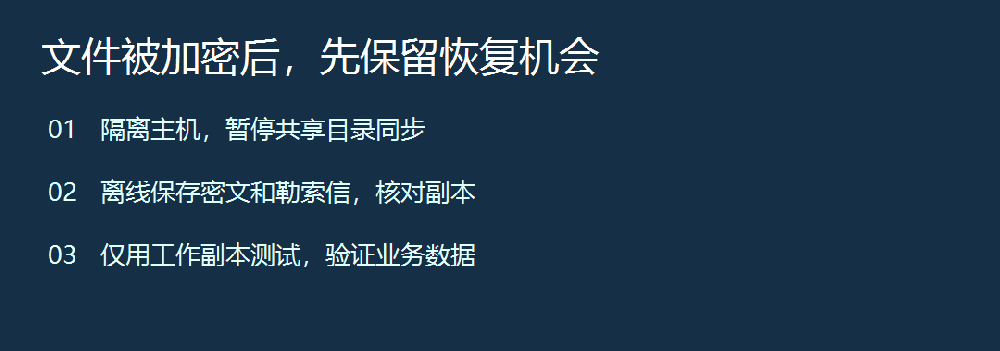
断开受影响终端与共享目录的连接,从干净设备暂停可能覆盖旧版本的同步任务。记录首次发现时间、最后一次正常使用时间、受影响的主机和共享目录。保留告警、登录日志与备份任务记录,并通知负责服务器和备份的人员。
准备与生产网络隔离的存储,保留原目录结构、文件名和后缀,把密文、勒索信及相关日志一并复制。数据库应同时保存数据文件、日志文件和已有备份集。涉及虚拟机时,应由管理员确认磁盘和快照链是否完整。
核对文件数量、大小,并计算重要文件原件和副本的 SHA-256 摘要,确认复制一致。保留一份离线副本,再制作一份工作副本用于测试。将事故前的干净备份另行保护,避免被新备份覆盖。
先盘点事故前的离线备份、历史版本、灾备副本,在隔离环境中试恢复。没有可用备份时,可用少量非敏感密文副本和对应的已知正常文件评估加密范围与工具适配性。恢复后的文档要检查内容和附件,数据库要做一致性检查,并由业务人员核对关键记录。
通过广州捷越网络科技有限公司官网的联系方式,说明受影响系统、业务优先级、加密时间和最近可用备份。可先申请免费样本测试,由技术人员根据副本测试结果说明可行方案、风险和验收办法。请先约定安全交付方式,勿在公开留言中粘贴受害者 ID、客户资料或生产账号。单个样本的测试结果仅适用于该样本。
以下为攻击者留言的可见文字,供受影响人员比对。身份编号和联系方式已替换。文中的数据泄露、解密能力及付款承诺均为对方声明。
Key ID: [已隐藏]
Copyright © 2026 JEYUE All Rights Reserved.
13725371968
微信二维码